Wirtualizacja aplikacji na Windows polega na odizolowaniu programu od systemu operacyjnego za pomocą warstwy abstrakcji, a nie na emulowaniu całego komputera. Aplikacja działa w kontrolowanym środowisku, nazywanym piaskownicą, dzięki czemu może korzystać z własnych plików, wpisów rejestru i bibliotek bez pełnej instalacji w systemie. To ogranicza konflikty między programami, upraszcza zarządzanie i pozwala uruchamiać także starsze aplikacje.
Czym jest wirtualizacja aplikacji?
W tradycyjnym modelu instalator kopiuje pliki programu do określonych katalogów, zapisuje dane w rejestrze Windows i dodaje zależności do wspólnego środowiska systemowego. Wirtualizacja aplikacji zmienia ten model. Program otrzymuje własny, logicznie odseparowany kontekst działania, choć nadal korzysta z zasobów fizycznego komputera lub serwera.
Pośrednikiem między aplikacją a Windowsem jest warstwa abstrakcji. Przechwytuje ona wybrane wywołania systemowe, takie jak operacje na plikach, dostęp do rejestru czy odwołania do zmiennych środowiskowych, a następnie kieruje je do zwirtualizowanego środowiska. Z punktu widzenia programu wygląda to tak, jakby został zainstalowany natywnie.
Nie jest to jednak wirtualizacja sprzętowa. Hyper-V i inne hypervisory uruchamiają całe maszyny wirtualne z własnym systemem operacyjnym. Wirtualizacja aplikacji obejmuje przede wszystkim pojedynczy proces i jego zależności. Dzięki temu zwykle wymaga mniej zasobów niż pełna maszyna wirtualna.
Przykładem technologii tego typu jest App-V. Pakiet aplikacji przygotowuje się tak, aby program mógł zostać udostępniony użytkownikowi bez klasycznej instalacji na każdym komputerze. Zakres izolacji oraz obsługiwane funkcje zależą jednak od konkretnego programu i sposobu jego pakietowania.
Jak działa warstwa wirtualizacji?
Najważniejszym elementem jest odseparowanie zasobów aplikacji od zasobów systemu. Program nie musi bezpośrednio modyfikować wspólnego rejestru ani umieszczać wszystkich bibliotek DLL w systemowych katalogach. Warstwa wirtualizacji przekierowuje te operacje do prywatnego kontekstu aplikacji.
Ma to znaczenie wtedy, gdy dwa programy wymagają różnych wersji tej samej biblioteki. Przy zwykłej instalacji jedna aplikacja może nadpisać plik używany przez drugą. W piaskownicy każda z nich korzysta z własnego zestawu zależności, więc ryzyko konfliktu DLL jest mniejsze. Izolacja nie oznacza jednak pełnej ochrony przed każdym zagrożeniem. Uprawnienia aplikacji, dostęp do danych i komunikacja z siecią nadal wymagają osobnej kontroli.
Wirtualizowane programy mogą być dostarczane lokalnie albo przez sieć. W drugim wariancie stosuje się strumieniowanie aplikacji. Na urządzenie trafiają najpierw komponenty potrzebne do uruchomienia, a pozostałe elementy są pobierane w miarę korzystania z programu. Skraca to czas rozpoczęcia pracy, ale uzależnia działanie od jakości połączenia oraz od architektury danego rozwiązania.
Proces wdrożenia zwykle obejmuje kilka etapów. Kolejność ma znaczenie, ponieważ problemy z kompatybilnością często ujawniają się dopiero podczas testów:
- Analiza aplikacji – sprawdzenie zależności, sterowników, usług, integracji z systemem i sposobu przechowywania danych.
- Pakietowanie – przygotowanie aplikacji wraz z plikami, bibliotekami i ustawieniami wymaganymi do uruchomienia.
- Testy izolacji – weryfikacja, czy program działa bez konfliktu z innymi aplikacjami i czy poprawnie korzysta z rejestru, systemu plików oraz sieci.
- Publikacja – udostępnienie pakietu wybranym użytkownikom lub grupom za pomocą centralnego systemu zarządzania.
- Monitorowanie i aktualizacje – obserwowanie błędów, wydajności oraz zgodności pakietu z kolejnymi aktualizacjami Windows.
Wirtualizacja aplikacji, usługi terminalowe i VDI
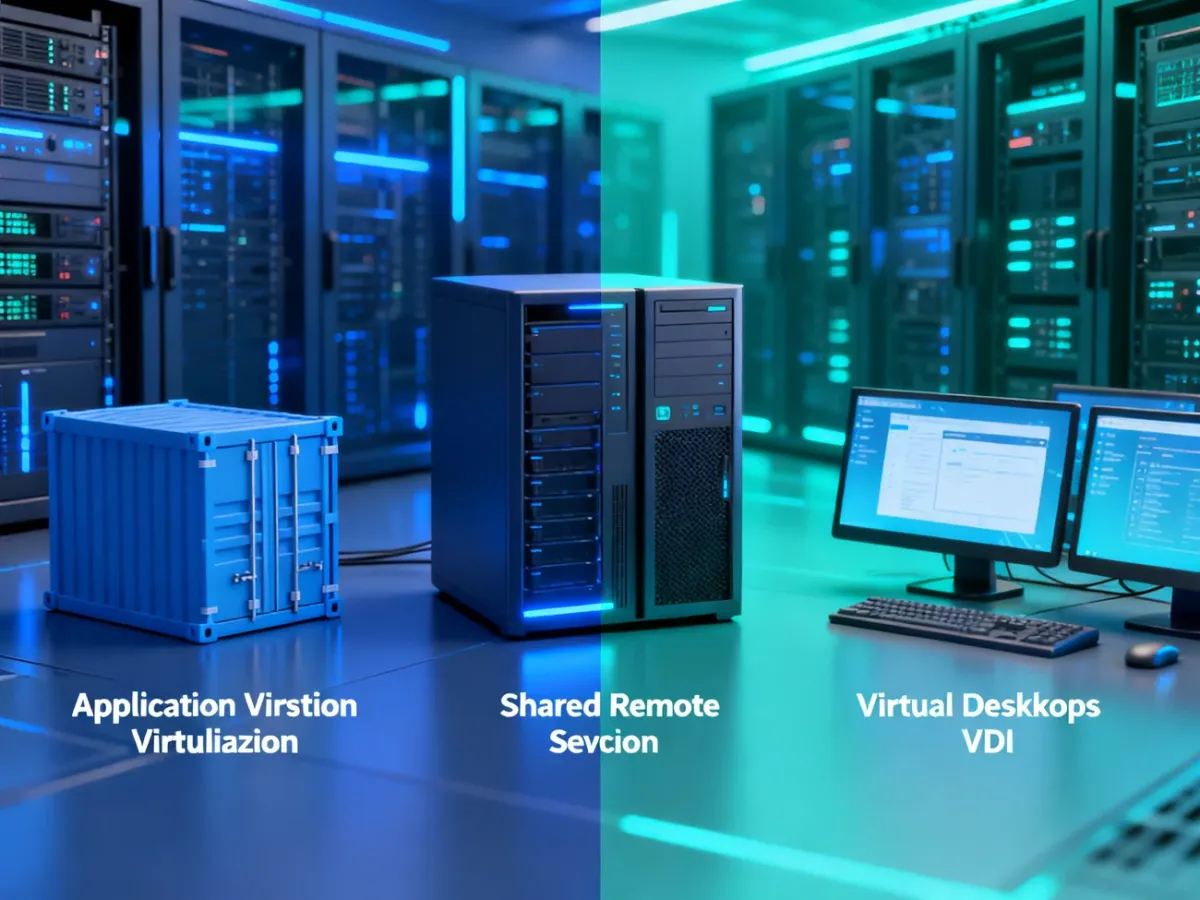
Te trzy modele bywają określane wspólnym słowem „wirtualizacja”, ale działają na różnych poziomach. Wirtualizacja aplikacji odseparowuje program. Usługi terminalowe uruchamiają aplikację albo cały pulpit w sesji na serwerze i przesyłają obraz oraz dane wejściowe do urządzenia użytkownika. VDI tworzy osobną maszynę wirtualną z własnym systemem operacyjnym dla każdego użytkownika.
Różnica wpływa na koszty, wymagania serwerowe, poziom personalizacji i sposób zarządzania. Wirtualizacja aplikacji zwykle zużywa mniej zasobów niż VDI, ale nie zastąpi go tam, gdzie użytkownik potrzebuje kompletnego, odseparowanego środowiska Windows.
| Metoda | Poziom izolacji | Wymagania zasobowe | Najlepsze zastosowanie |
|---|---|---|---|
| Wirtualizacja aplikacji | Izolacja pojedynczej aplikacji, jej plików, ustawień i zależności | Zwykle niższe niż w VDI, ponieważ nie trzeba uruchamiać osobnego systemu dla każdego użytkownika | Udostępnianie wybranych programów, ograniczanie konfliktów i obsługa aplikacji legacy |
| Usługi terminalowe, TS lub RDS | Izolacja sesji użytkownika na wspólnym systemie serwerowym | Niższe niż w VDI, lecz zależne od liczby sesji i obciążenia aplikacji | Centralne udostępnianie pulpitu lub aplikacji wielu użytkownikom przy wspólnej konfiguracji |
| VDI | Osobna maszyna wirtualna i system operacyjny dla użytkownika | Najwyższe z porównywanych modeli, ponieważ każda maszyna wymaga przydziału pamięci, procesora i pamięci masowej | Spersonalizowane pulpity, wymagania dotyczące silnej separacji oraz praca z różnymi konfiguracjami |
Usługi terminalowe i wirtualizacja aplikacji mogą występować w jednym środowisku, ale nie są tym samym. W sesji terminalowej program działa na serwerze, a użytkownik otrzymuje zdalny obraz aplikacji lub pulpitu. W modelu aplikacyjnym program może działać na lokalnym Windowsie w odizolowanym kontekście, czasem z wykorzystaniem centralnego repozytorium pakietów.
VDI sprawdza się wtedy, gdy potrzebny jest pełny pulpit, własne ustawienia, osobne polityki bezpieczeństwa albo większa niezależność od innych użytkowników. Jeżeli pracownik potrzebuje tylko jednego systemu księgowego, narzędzia branżowego lub starszego programu, uruchamianie całej maszyny wirtualnej może być niepotrzebnym obciążeniem.
Jakie korzyści daje wirtualizacja aplikacji?
Największa wartość tej technologii wynika z połączenia izolacji programu z centralnym zarządzaniem. Administrator nie musi ręcznie instalować i aktualizować tej samej aplikacji na każdym komputerze, a użytkownik może otrzymać dostęp tylko do programów wymaganych na danym stanowisku.
W praktyce najczęściej liczą się następujące korzyści:
- Centralizacja zarządzania – pakiety, aktualizacje i uprawnienia można kontrolować z jednego miejsca.
- Mniej konfliktów aplikacji – różne wersje bibliotek i ustawień nie muszą być współdzielone przez wszystkie programy.
- Wsparcie dla oprogramowania legacy – starszą aplikację można uruchamiać w kontrolowanym środowisku bez utrzymywania całego starego komputera.
- Szybsze wdrażanie – użytkownik otrzymuje gotowy pakiet zamiast przechodzić przez pełną instalację programu.
- Lepsza kontrola dostępu – dział IT może przypisywać aplikacje do ról, grup i konkretnych użytkowników.
Izolacja może również ograniczyć wpływ błędów aplikacji na resztę systemu. Nie należy jednak traktować jej jako kompletnego mechanizmu bezpieczeństwa. Nadal potrzebne są aktualizacje, kontrola uprawnień, ochrona endpointów i właściwa konfiguracja dostępu do danych.
Gdzie sprawdza się ten model?
Wirtualizacja aplikacji jest szczególnie przydatna tam, gdzie organizacja zarządza dużą liczbą podobnych stanowisk albo musi pogodzić nowe systemy operacyjne ze starszym oprogramowaniem. Przed wdrożeniem trzeba sprawdzić, czy program nie wymaga sterownika instalowanego w jądrze systemu, specjalnego sprzętu lub bezpośredniej integracji z usługami Windows. Takie zależności mogą ograniczyć możliwość pakietowania.
Typowe scenariusze obejmują:
- Udostępnianie aplikacji biznesowych bez instalowania ich na każdym komputerze.
- Uruchamianie kilku wersji programu wymaganych przez różne działy.
- Obsługę starszych aplikacji, których nie można jeszcze zastąpić nowym systemem.
- Ograniczenie dostępu aplikacji do wybranych zasobów systemu i danych.
- Przygotowanie spójnego środowiska dla pracowników mobilnych lub stanowisk tymczasowych.
Rozwiązania takie jak Winflector czy platformy usług terminalowych należą do szerszej kategorii centralnego dostarczania aplikacji. Mogą udostępniać programy przez sieć bez przekazywania użytkownikowi pełnego pulpitu, ale ich mechanizm działania nie musi być identyczny z lokalną izolacją pakietu App-V. Przy wyborze trzeba więc sprawdzić, czy celem jest uruchamianie aplikacji na urządzeniu, czy wykonywanie jej na serwerze i przesyłanie interfejsu.
Jakie są wyzwania wdrożeniowe?
Wirtualizacja aplikacji nie usuwa wszystkich problemów związanych z oprogramowaniem. Dodanie warstwy abstrakcji może wprowadzić niewielki narzut wydajnościowy, a aplikacje intensywnie korzystające z grafiki, urządzeń peryferyjnych lub specjalistycznych sterowników mogą wymagać tradycyjnej instalacji albo innego modelu dostarczania.
Trzeba też uwzględnić zależność od infrastruktury. Strumieniowanie wymaga stabilnej sieci, centralne repozytorium powinno być dostępne dla użytkowników, a serwery muszą obsłużyć jednoczesne pobieranie i aktualizowanie pakietów. W modelu terminalowym dodatkowym ograniczeniem jest obciążenie serwera i jakość połączenia podczas pracy zdalnej.
Najczęstsze obszary wymagające analizy to:
- Kompatybilność – nie każdą aplikację można odizolować, zwłaszcza gdy wymaga sterowników, usług systemowych lub nietypowej integracji.
- Wydajność – narzut warstwy abstrakcji i strumieniowania może być zauważalny przy pracy z grafiką lub dużymi plikami.
- Licencjonowanie – licencja programu może określać, ilu użytkowników i urządzeń może korzystać z pakietu w środowisku centralnym lub wirtualnym.
- Utrzymanie pakietów – aktualizacja Windows albo samej aplikacji może wymagać ponownego przygotowania i przetestowania pakietu.
- Bezpieczeństwo danych – izolacja aplikacji nie zastępuje szyfrowania, kontroli dostępu i monitorowania komunikacji sieciowej.
Przed wdrożeniem na dużą skalę najlepiej rozpocząć od pilotażu obejmującego kilka reprezentatywnych aplikacji i grup użytkowników. Warto zmierzyć czas uruchamiania, obciążenie procesora i pamięci, działanie drukowania, schowka, integracji z plikami oraz zachowanie programu po aktualizacji Windows.
Wirtualizacja aplikacji na Windows ma sens wtedy, gdy potrzebujesz centralnie zarządzać pojedynczymi programami, ograniczyć konflikty zależności albo zachować dostęp do aplikacji legacy. VDI wybierz wtedy, gdy użytkownik potrzebuje całego, odseparowanego pulpitu. Usługi terminalowe są rozwiązaniem pośrednim, w którym aplikacje lub pulpity działają na wspólnym serwerze i są udostępniane w ramach sesji.