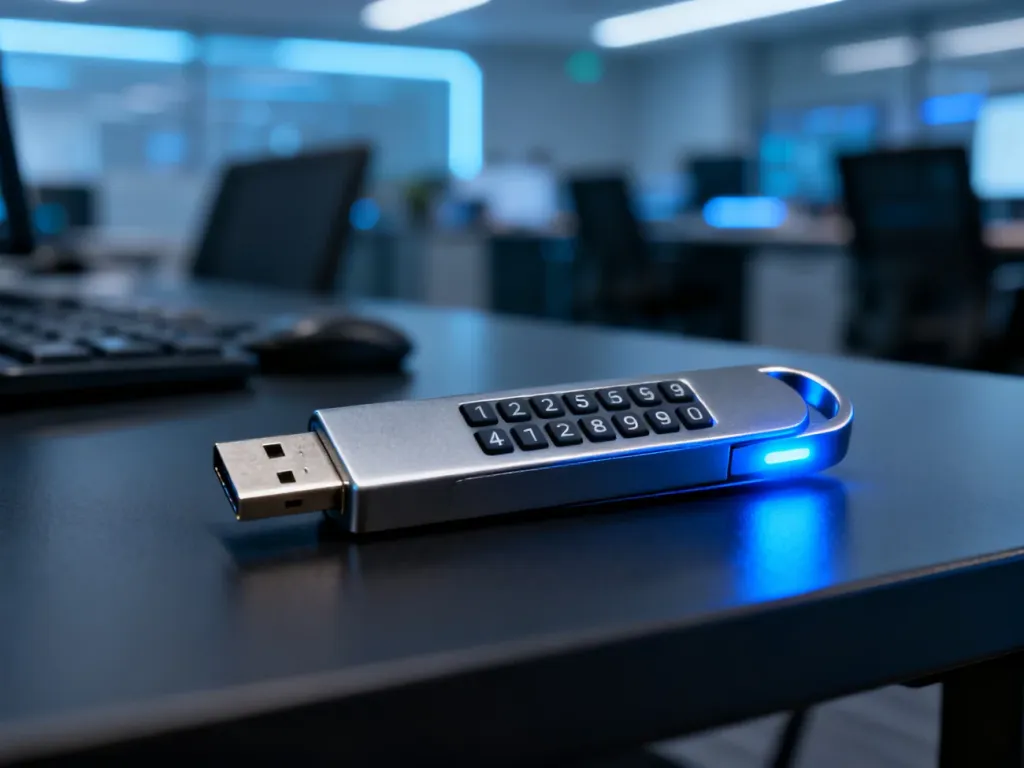
Pendrive z szyfrowaniem sprzętowym wykonuje operacje kryptograficzne w dedykowanym procesorze, a nie w aplikacji na komputerze. Dlatego lepiej chroni dane przed keyloggerami, działa niezależnie od systemu operacyjnego i nie wymaga instalowania programu. Przy wyborze szukaj AES-256 w trybie XTS, fizycznej autoryzacji oraz – w zastosowaniach firmowych – certyfikacji FIPS 140-3. Utrata hasła zwykle oznacza jednak bezpowrotną utratę danych.
Dlaczego szyfrowanie sprzętowe różni się od programowego?
W modelu sprzętowym szyfrowanie i odszyfrowywanie odbywa się wewnątrz pendrive’a, za pomocą procesora kryptograficznego. Klucz nie jest przekazywany systemowi operacyjnemu komputera, a nośnik po odblokowaniu działa jak zwykła pamięć USB. Z tego powodu nie potrzebuje dedykowanej aplikacji ani sterownika i zwykle może pracować z różnymi systemami.
Szyfrowanie programowe opiera się na aplikacji uruchamianej na komputerze. To rozwiązanie może chronić pliki lepiej niż brak zabezpieczeń, ale hasło jest wpisywane w środowisku, które mogło zostać zainfekowane. Złośliwe oprogramowanie, w tym keylogger lub screenlogger, może próbować przechwycić dane uwierzytelniające. Program może też nie działać na każdym systemie albo wymagać instalacji.
W dobrym pendrivie sprzętowym nie ma uniwersalnej „tylnej furtki”. Jeśli użytkownik zapomni PIN-u, producent ani administrator nie zawsze może odzyskać dane. W wielu urządzeniach po określonej liczbie błędnych prób następuje blokada albo automatyczne wymazanie zawartości. To zabezpiecza przed atakiem brute force, ale wymaga kopii zapasowych i rozsądnego zarządzania hasłami.
Na jakie parametry zwrócić uwagę?
Sam napis „szyfrowany pendrive” nie wystarcza. Specyfikacja powinna jasno określać sposób ochrony kluczy, autoryzacji i reakcji na błędne próby logowania. Najważniejsze elementy to:
- AES-256 w trybie XTS – AES wykorzystuje klucz o długości 256 bitów, a XTS jest trybem przeznaczonym do ochrony danych na nośnikach blokowych. W porównaniu ze starszymi trybami, takimi jak CBC, lepiej odpowiada charakterystyce pamięci masowej.
- Certyfikacja FIPS 140-3 – standard oceny modułów kryptograficznych. Poziom 3 wskazuje na wymagania dotyczące nie tylko kryptografii, lecz także ochrony przed fizyczną ingerencją. Certyfikat trzeba sprawdzić dla konkretnego modelu, ponieważ nie każdy produkt z rodziny urządzeń musi mieć taki sam status.
- Ochrona przed brute force – urządzenie powinno ograniczać liczbę błędnych prób i określać, czy po jej przekroczeniu blokuje dostęp, czy usuwa klucze i dane.
- Fizyczna autoryzacja – klawiatura na obudowie lub czytnik biometryczny pozwalają odblokować nośnik przed udostępnieniem go komputerowi.
- Odporność obudowy – przy pracy mobilnej znaczenie mają metalowa konstrukcja, ochrona przed kurzem, wodą, wstrząsami i próbami otwarcia. Konkretne deklaracje, na przykład stopień IP, należy potwierdzić w dokumentacji.
Przed zakupem przejdź przez krótką listę kontrolną:
- AES-256 XTS jest opisane jako szyfrowanie sprzętowe, a nie wyłącznie funkcja aplikacji.
- FIPS 140-3 ma potwierdzony status i poziom wymagany w danej organizacji.
- Autoryzacja odbywa się na urządzeniu albo za pomocą bezpiecznego mechanizmu biometrycznego.
- Nośnik nie wymaga programu na komputerze do podstawowego odblokowania.
- Specyfikacja opisuje limit błędnych prób i sposób bezpiecznego wymazania danych.
- Obudowa odpowiada warunkom, w których pendrive będzie używany.
Weryfikację specyfikacji najlepiej przeprowadzić w następującej kolejności:
- Sprawdź, czy producent używa określenia „hardware-based encryption” i wskazuje konkretny algorytm.
- Zweryfikuj tryb AES, certyfikat oraz zakres certyfikacji dla danego wariantu pojemności.
- Ustal, czy PIN można wprowadzić bezpośrednio na pendrivie.
- Sprawdź kompatybilność z komputerami i wymaganymi systemami operacyjnymi.
- Porównaj pojemność, interfejs USB i odporność obudowy z warunkami użytkowania.
Sprzętowy procesor wykonuje szyfrowanie „w locie”, dlatego w dobrze zaprojektowanym urządzeniu wpływ na transfer jest zwykle niewielki. Rzeczywista prędkość zależy jednak od pamięci, kontrolera, interfejsu i rodzaju plików. USB-C zwiększa wygodę z nowszymi laptopami i tabletami, ale samo złącze nie świadczy o poziomie bezpieczeństwa.
Jaką metodę autoryzacji wybrać?
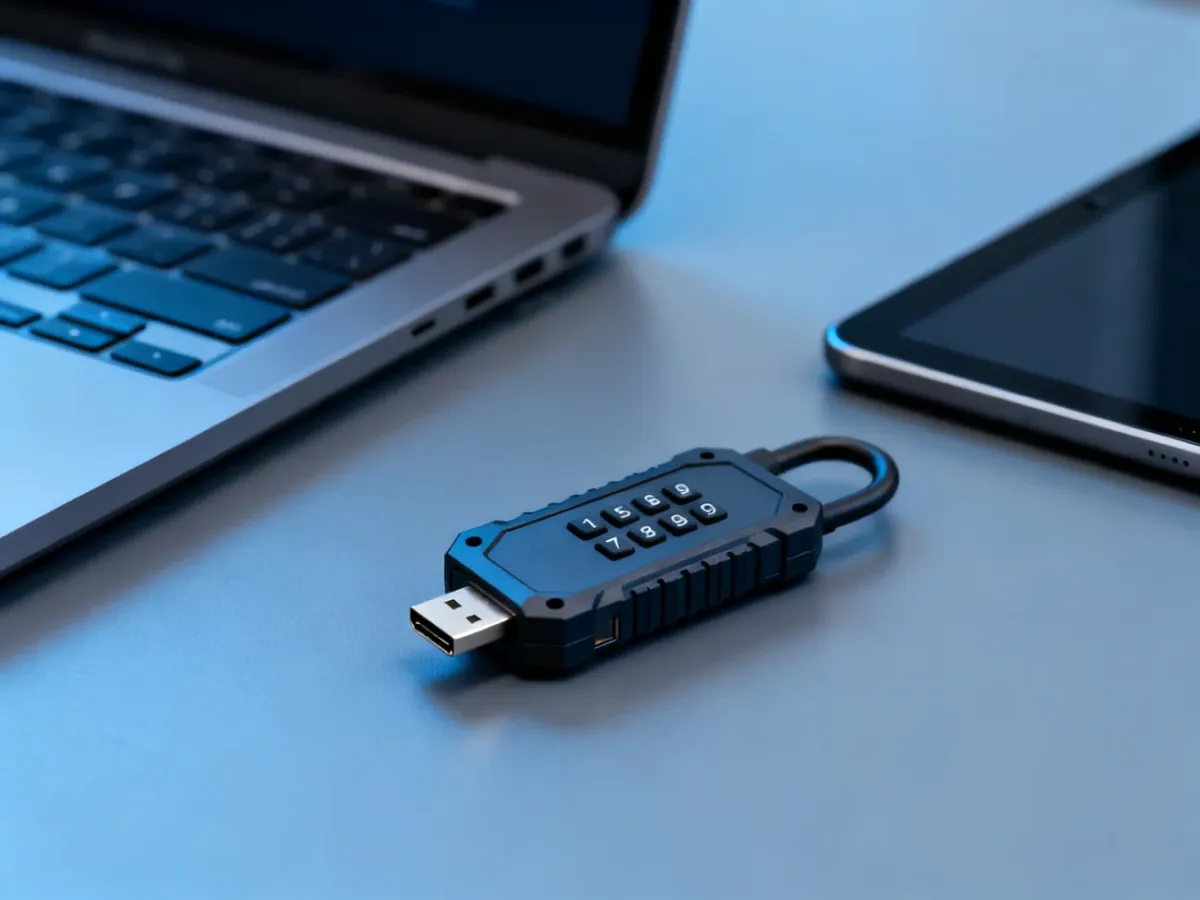
Sposób odblokowania decyduje o tym, gdzie wpisujesz dane dostępowe i jak łatwo można je przechwycić. Klawiatura fizyczna zapewnia silną izolację od komputera, biometria stawia na szybkość, a hasło w aplikacji jest najtańsze, lecz zależne od bezpieczeństwa systemu.
| Metoda | Bezpieczeństwo | Odporność na keyloggery | Wygoda |
|---|---|---|---|
| Klawiatura fizyczna | Bardzo wysokie | Wysoka, jeśli PIN jest wpisywany przed podłączeniem | Średnia, wymaga wpisania PIN-u |
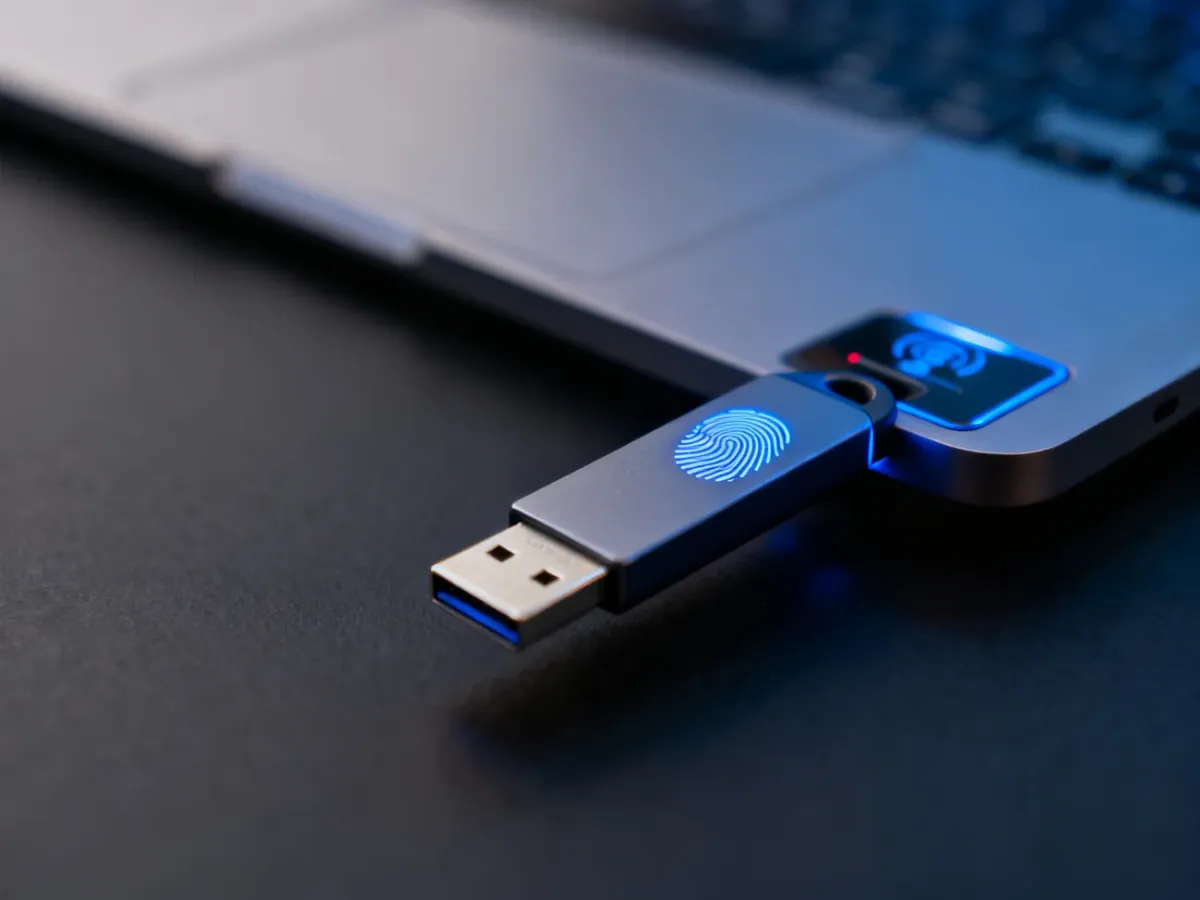
| Biometria | Wysokie | Wysoka przy sprzętowej autoryzacji | Bardzo wysoka, szybki odczyt palca |
| Hasło w oprogramowaniu | Podstawowe do średniego | Niska, zależna od komputera | Średnia, wymaga aplikacji i zgodności z systemem |
Klawiatura fizyczna jest dobrym wyborem, gdy pendrive będzie podłączany do obcych lub słabiej kontrolowanych komputerów. PIN wpisuje się na obudowie, a nośnik może zostać udostępniony systemowi dopiero po pomyślnej autoryzacji. Ogranicza to ryzyko przechwycenia kodu przez keylogger.
Biometria jest wygodniejsza w codziennej pracy, ale jej działanie zależy od jakości czytnika, stanu palca i implementacji producenta. Przed zakupem sprawdź, czy wzorce biometryczne są przechowywane w bezpiecznym module oraz czy istnieje awaryjna metoda administracyjna.
Jaki pendrive wybrać do domu, a jaki do firmy?
Do prywatnych zdjęć, skanów dokumentów i umów zwykle wystarczy solidny nośnik z szyfrowaniem sprzętowym, fizyczną autoryzacją oraz pojemnością dobraną do plików. Przy dokumentach wystarczy często zakres 16–64 GB, natomiast większe archiwa mogą wymagać 128–256 GB. Nie traktuj go jednak jako jedynego miejsca przechowywania danych.
W firmie ważniejsze od samej pojemności są certyfikacja, możliwość zarządzania kontami, tryb tylko do odczytu, bezpieczne wymazanie i procedura obsługi utraty nośnika. Funkcje administracyjne mogą być potrzebne w organizacji, w której wiele osób korzysta z szyfrowanych pamięci.
RODO nie wskazuje jednego obowiązkowego modelu pendrive’a. Szyfrowanie jest jednym z technicznych środków ochrony danych, ale nie zastępuje procedur. Firma nadal musi określić, kto może korzystać z nośnika, gdzie przechowywane są hasła, jak wykonywane są kopie zapasowe i co dzieje się po zgubieniu urządzenia.
W środowisku mobilnym sprawdź także odporność na wodę, kurz i uderzenia. W przypadku urządzeń takich jak IronKey D500S istotne są między innymi sprzętowe szyfrowanie AES-256 XTS, ochrona przed brute force i możliwość pracy bez zależności od typowej aplikacji na komputerze. Parametry konkretnego wariantu należy jednak potwierdzić w aktualnej dokumentacji producenta.
Co zrobić po zakupie?
Utwórz kopię zapasową danych w innym, również chronionym miejscu. Zapisz hasło lub kod administracyjny zgodnie z procedurą organizacji, na przykład w menedżerze haseł albo depozycie dostępnym upoważnionej osobie. Nie przechowuj jedynej kopii klucza razem z pendrivem.
Brak możliwości odzyskania danych po utracie hasła nie jest wadą, lecz konsekwencją silnej ochrony. Przed rozpoczęciem pracy sprawdź limit błędnych prób i mechanizm czyszczenia. Dopiero po uwzględnieniu tych zasad pendrive z szyfrowaniem sprzętowym staje się rozwiązaniem dopasowanym do danych, a nie tylko nośnikiem z etykietą „bezpieczny”.